
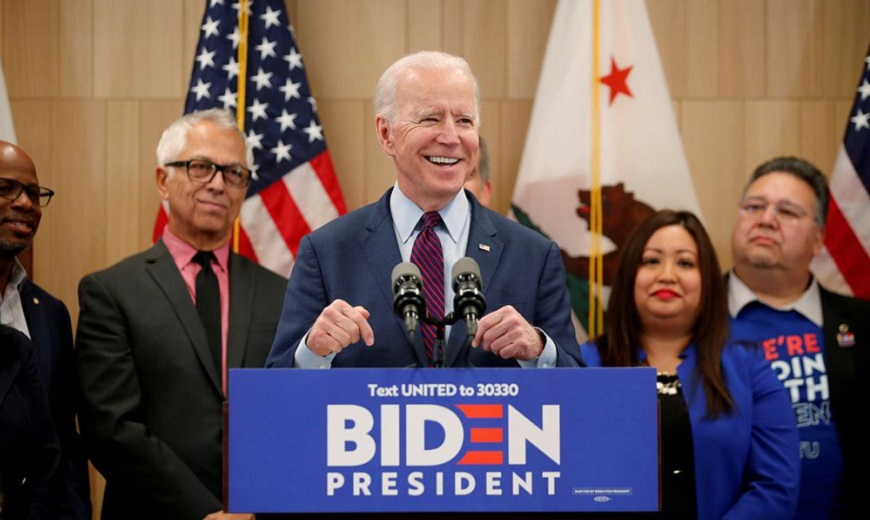
De acuerdo con lo informado por el gigante tecnológico, un grupo vinculado al Gobierno de China intentó acceder a los correos electrónicos de distintos miembros del equipo de campaña del candidato demócrata, Joe Biden. Mientras tanto, otro grupo asociado a Teherán hizo lo propio con las cuentas de correo electrónico del equipo de campaña de Donald Trump.
El aviso de los intentos de phishing -que no habrían comprometido información de ningún tipo- fue hecho vía Twitter por el director del Grupo de Análisis de Amenazas de Google, Shane Huntley. Los perpetradores fueron identificados como el grupo chino APT13 o Zirconium y el iraní APT35 o Charming Kitten. El phishing consiste en el envío de documentos o links falsos que esconden malware en su interior. Cuando el usuario hace click sobre los mismos, los ciberdelincuentes obtienen acceso a la información de las cuentas afectadas.
Los sucesos recientes recuerdan a la campaña de 2016 cuando un grupo oficial ruso entró en el correo del jefe de gabinete de Hillary Clinton, John Podesta. Hace cuatro años, los atacantes obtuvieron acceso a documentos privados de Clinton que generaron revuelo y afectaron la campaña presidencial luego de que fueran publicados en línea. Asimismo, en 2019 Microsoft informó de otro intento de ciberataque por parte de APT 35, también dirigido contra miembros de la campaña republicana.
En los últimos tiempos, la ciberseguridad se ha vuelto parte central de las campañas presidenciales y de la política en general en tanto actores externos buscan poder influenciar resultados en distintos lugares del mundo.